Eine Lücke in PHP hat es bis in die Tagesschau geschafft. Was PHP ist, warum diesmal der Hoster gefragt war und nicht dein CMS, und wie die Hoster reagiert haben.
Sicherheitsupdates gehören zu unserer täglichen Arbeit, und meist bekommt davon außer uns niemand etwas mit. Am 21. Oktober lief dagegen eine Lücke in PHP selbst in der Tagesschau und in den Tagesthemen.
Das Wichtigste in Kürze
- Was ist PHP? Die Programmiersprache, mit der die meisten Websites auf dem Server zusammengesetzt werden, auch TYPO3 und WordPress.
- Was war das Problem? Zwei Lücken in PHP selbst, genannt php2shell. Über sie ließ sich fremder Code auf dem Server ausführen, ohne Login.
- Ist TYPO3 betroffen? Nein. Die Lücke sitzt eine Ebene darunter, im PHP auf dem Server. TYPO3 musste nicht aktualisiert werden.
- Wer musste handeln? Der Hoster, der PHP auf seinen Servern betreibt. Bei Managed Hosting hat er das Update eingespielt, bei eigenen Servern liegt es bei dir.
- Muss ich jetzt etwas tun? Prüfe die PHP-Version deiner Website und ob Formulare mit Dateianhang wieder laufen.
PHP ist die Programmiersprache, in der TYPO3, WordPress und Shopware geschrieben sind. Sie läuft auf dem Webserver und erzeugt jede Seite, bevor sie im Browser ankommt. Rund 70 Prozent aller Websites, deren Serversprache sich bestimmen lässt, laufen laut W3Techs mit PHP. Bei dieser Verbreitung landet eine kritische Lücke zwangsläufig in den Abendnachrichten.
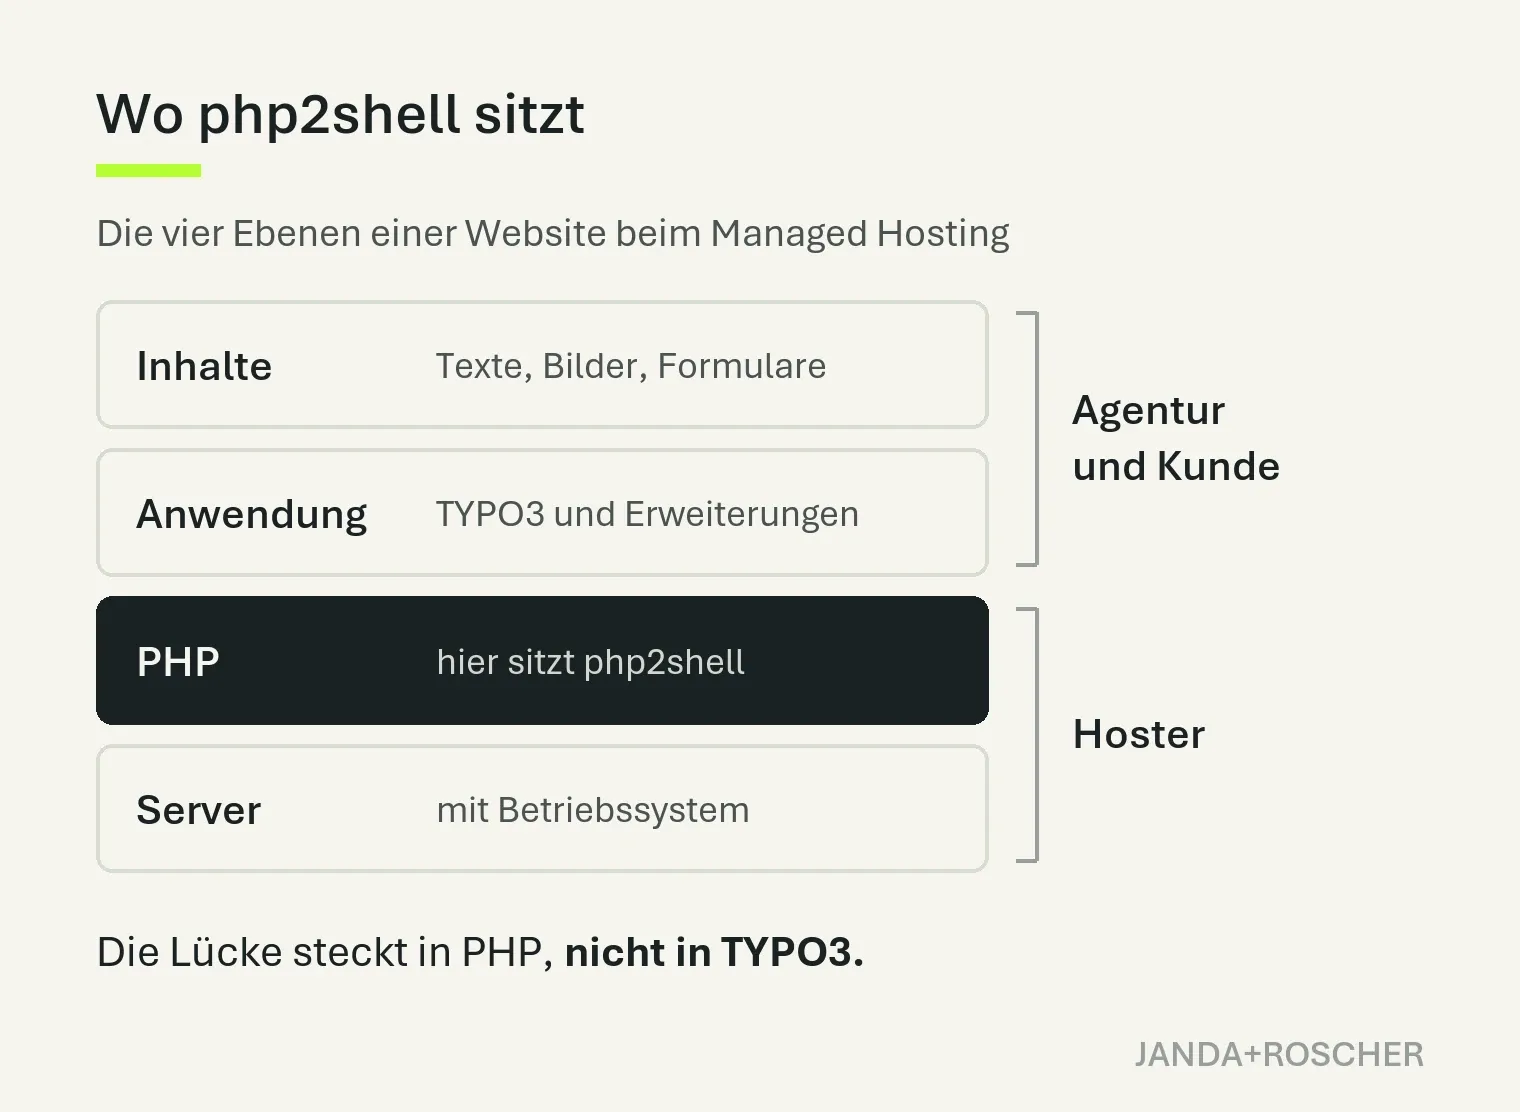
Für die Einordnung hilft der Blick auf die Ebenen, aus denen eine Website besteht. Unten der Server mit seinem Betriebssystem, darüber PHP, darauf die Anwendung, bei uns meist TYPO3, und oben die Inhalte. Server und PHP betreut beim Managed Hosting der Hoster, TYPO3, Erweiterungen und Inhalte betreuen wir mit unseren Kunden. php2shell sitzt in der zweiten Ebene.
Ausgelöst werden die Lücken laut heise über ein präpariertes Upload-Formular, ohne Anmeldung und mit einigen tausend automatisierten Anfragen. Die Forscher haben den Angriff an WordPress, Drupal und Joomla vorgeführt (php2shell.com). Welche Anwendung auf PHP läuft, spielt dafür keine Rolle. Das TYPO3-Projekt hat in seiner Sicherheitsmeldung entsprechend klargestellt, dass TYPO3 selbst nicht betroffen ist und nur PHP aktualisiert werden muss.
Fachlich ist php2shell eine Remote Code Execution, kurz RCE: Ein Angreifer bringt den Server dazu, eigenen Code auszuführen, ohne Login. Das gehört zu den schwersten Lückenarten im Web, beide Lücken stehen bei 9,2 von 10 Punkten. Der Name lehnt sich an Log4Shell an, die Java-Lücke, die Ende 2021 Administratoren weltweit beschäftigt hat. Das BSI hat alle Betreiber aufgefordert, das Update noch am selben Tag einzuspielen, und mit ersten Angriffen wenige Stunden danach gerechnet.
mittwald, einer unserer Hosting-Partner, hat am Mittwochabend alle Websites für mehrere Stunden vom Netz genommen. Wie die Hoster vorgegangen sind, warum ich die Abschaltung für richtig halte und was du jetzt prüfen solltest, steht weiter unten.
Ein Leak hat den Zeitplan um einen Tag nach vorn geschoben
Geplant war die Veröffentlichung für den 22. Oktober. Weil Details vorher in einschlägigen Foren auftauchten, zog das PHP-Team sie vor und kündigte die Updates für Mittwoch, 16 Uhr an. Erschienen sind sie laut Wikipedia dann rund 20 Minuten früher: PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Für die älteren Zweige 7.4, 8.0 und 8.1 gibt es laut heise nur Backports, also nachträglich eingebaute Korrekturen.
Die beiden Lücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619 und stecken in der Speicherverwaltung und der Fehlerbehandlung von PHP. Der Weg hinein führt laut den veröffentlichten Proof of Concepts, also den Nachweisen der Forscher, über eine Upload-Anfrage an die Fortschrittsanzeige für Uploads. Diese Funktion ist seit PHP 5.4 standardmäßig eingeschaltet, auf den meisten Servern also aktiv, ohne dass je jemand sie bewusst angefasst hätte.
Ein Angriff braucht laut heise einige tausend Anfragen und läuft danach zuverlässig. Für Angreifer erledigt das ein Skript. heise zieht deshalb den Vergleich zu Heartbleed, der OpenSSL-Lücke von 2014. Betroffen sind alle gängigen Betriebsarten, in denen Hoster PHP laufen lassen, von mod_php über PHP-FPM bis LiteSpeed. Palo Alto Networks zählte über 22,6 Millionen verwundbare Webserver im Netz.
Gefunden haben die Lücken Forscher von Calif, Wiz und OpenAI, die PHP Foundation nennt alle drei (Tenable). Calif stieß im Sommer auf die erste Lücke, mit Hilfe von OpenAIs Modell GPT-5.6 Sol und im Rahmen von OpenAIs Initiative Patch the Planet. Wiz, das zu Google gehört, hat beide Lücken unabhängig davon entdeckt, unter anderem mit Googles Gemini (php2shell.com). Cloudflare hat noch am 21. Oktober erste Angriffe bestätigt.
Unsere Hoster haben abgeschaltet oder im laufenden Betrieb gepatcht
Die meisten Projekte, die wir betreuen, liegen bei mittwald und Hetzner, einzelne Kunden hosten bei DomainFactory, Host Europe oder IONOS. Alle standen am Mittwoch vor derselben Aufgabe und haben sie unterschiedlich gelöst.
mittwald hat am frühen Nachmittag angekündigt, Datei-Uploads vorsorglich zu deaktivieren, also genau den Weg zu schließen, über den die Lücken angreifbar sind. Danach hat mittwald die Websites vom Netz genommen, PHP aktualisiert und die Seiten am späten Abend wieder hochgefahren. Gepatcht wurden dabei auch ältere PHP-Versionen, für die das PHP-Projekt selbst keine regulären Updates mehr liefert.
Hetzner, DomainFactory und IONOS haben im laufenden Betrieb gepatcht, teils mit kurzen Unterbrechungen. Wann welcher Server tatsächlich abgesichert war, ließ sich dort schwerer nachvollziehen. IONOS hatte schon vor dem Update angepasste PHP-Einstellungen und Firewall-Regeln aktiv, meldete den Abschluss aber erst am Donnerstagvormittag. DomainFactory war zu diesem Zeitpunkt noch beim Ausrollen, vollständig gepatcht war dort nur Managed WordPress. Bei mittwald war mit der Rückkehr ins Netz klar, dass die Seite gepatcht ist.
Bei allen galt dieselbe Grenze: Webhosting und Managed Server patcht der Hoster, einen selbst verwalteten Server der Kunde.
Ein Abend offline ist der kleinere Schaden
Ich halte die Abschaltung bei mittwald für richtig. Eine Website, die einen Abend lang nicht erreichbar ist, kostet Anfragen und etwas Nerven. Ein Server, auf dem Fremde eigenen Code ausführen, kostet ein Vielfaches: Daten prüfen, den Vorfall melden, im Zweifel alles neu aufsetzen.
mittwald war mit dieser Entscheidung nicht allein. Mainz, Münster und Dresden haben ihre Onlinedienste abgeschaltet, Behördenseiten in Bayern, Hessen, Thüringen und Baden-Württemberg gingen vom Netz, dazu Kliniken wie die Charité und mehrere Universitäten. In den Niederlanden traf es das Bürgerportal MijnOverheid und den Login-Dienst DigiD, in Finnland sperrte die Regierung ihr Netz für eingehenden Verkehr (Wikipedia).
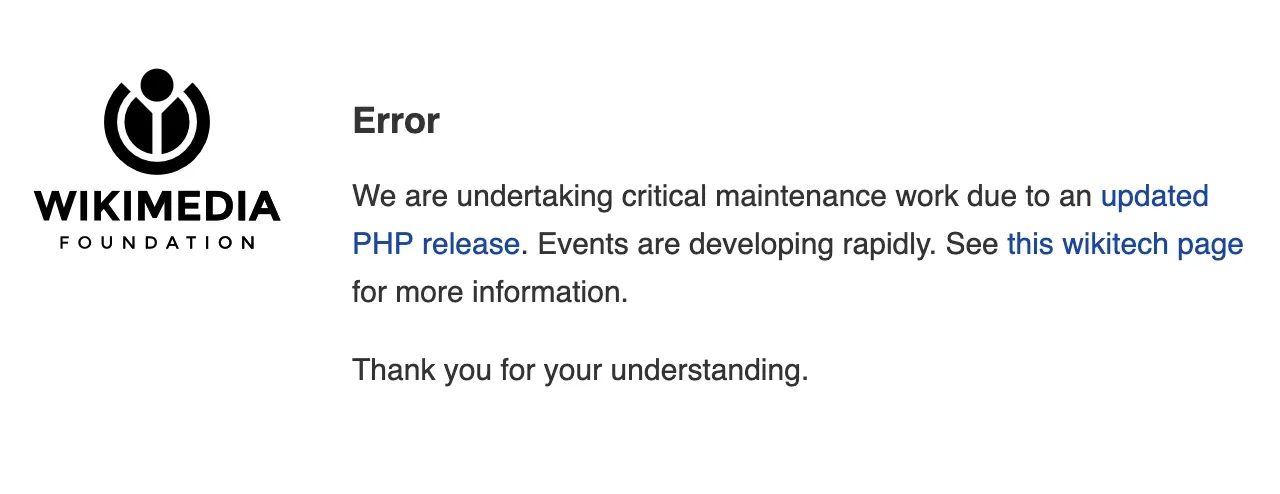 Auch die Wikimedia Foundation nahm am 21. Oktober ihre Plattform Phabricator vom Netz. Screenshot: Wikimedia Foundation, CC BY-SA 4.0, via Wikimedia Commons
Updates vom PHP-Projekt selbst gab es nur für PHP 8.2 und neuer. Dass mittwald auch ältere Versionen nachgebessert hat, ist nicht selbstverständlich. Regulär bekommt PHP 8.2 noch bis Ende 2026 Sicherheitsupdates, PHP 8.3 bis Ende 2027 (php.net). Der Wechsel auf eine unterstützte Version gehört deshalb zur laufenden Pflege jeder Website, genau wie Updates für das CMS und seine Erweiterungen.
Bleibt die KI. Sie hat beim Finden dieser Lücken geholfen, und laut BSI hilft sie Angreifern, aus einem Update in wenigen Stunden einen Angriff zu bauen. Die Zeit zwischen Update und Angriff wird also kürzer. Wir setzen KI deshalb auch auf unserer Seite ein. Einer unserer KI-Agenten prüft neue Sicherheitsmeldungen, etwa die von TYPO3, automatisch und bereitet die Updates für unsere Projekte vor. Eingespielt werden sie nach Prüfung durch unser Team.
Fünf Dinge, die du jetzt prüfen solltest
Sicher sind PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 oder neuer, bei älteren Versionen nur mit Backport des Hosters. Deshalb steht die Version am Anfang:
- PHP-Version nachsehen. In TYPO3 steht sie im Backend unter den Systeminformationen, sonst im Kundenbereich deines Hosters. Bei einer älteren Nummer fragst du beim Hoster nach, ob er die Korrektur nachträglich eingebaut hat.
- Formulare testen. Schick dir über jedes Formular mit Dateianhang selbst eine Testanfrage, sobald dein Hoster die Sperren aufgehoben hat.
- Eigene Server nicht vergessen. Auf einem selbst verwalteten Cloud-Server, VPS oder in Docker-Containern spielt niemand das Update für dich ein. Ein Docker-Image muss mit dem neuen PHP neu gebaut werden.
- An Geräte denken. Auch NAS-Systeme, Router und Firewalls nutzen laut heise oft PHP für ihre Verwaltungsoberfläche, etwa von Synology, QNAP oder pfSense.
- Update auf PHP 8.3 oder neuer einplanen, wenn deine Website noch auf 8.2 oder älter läuft.
Transparenz: Recherche und Faktenprüfung liefen KI-gestützt, jede Angabe haben wir an der verlinkten Quelle gegengelesen. Das Titelbild ist mit KI erzeugt (Google Gemini) und nach unserer Bildsprache gestaltet.